
Engenharia aplicada · Case Guaxuma
Por que escolhemos o Tailscale para conectar duas operações rurais
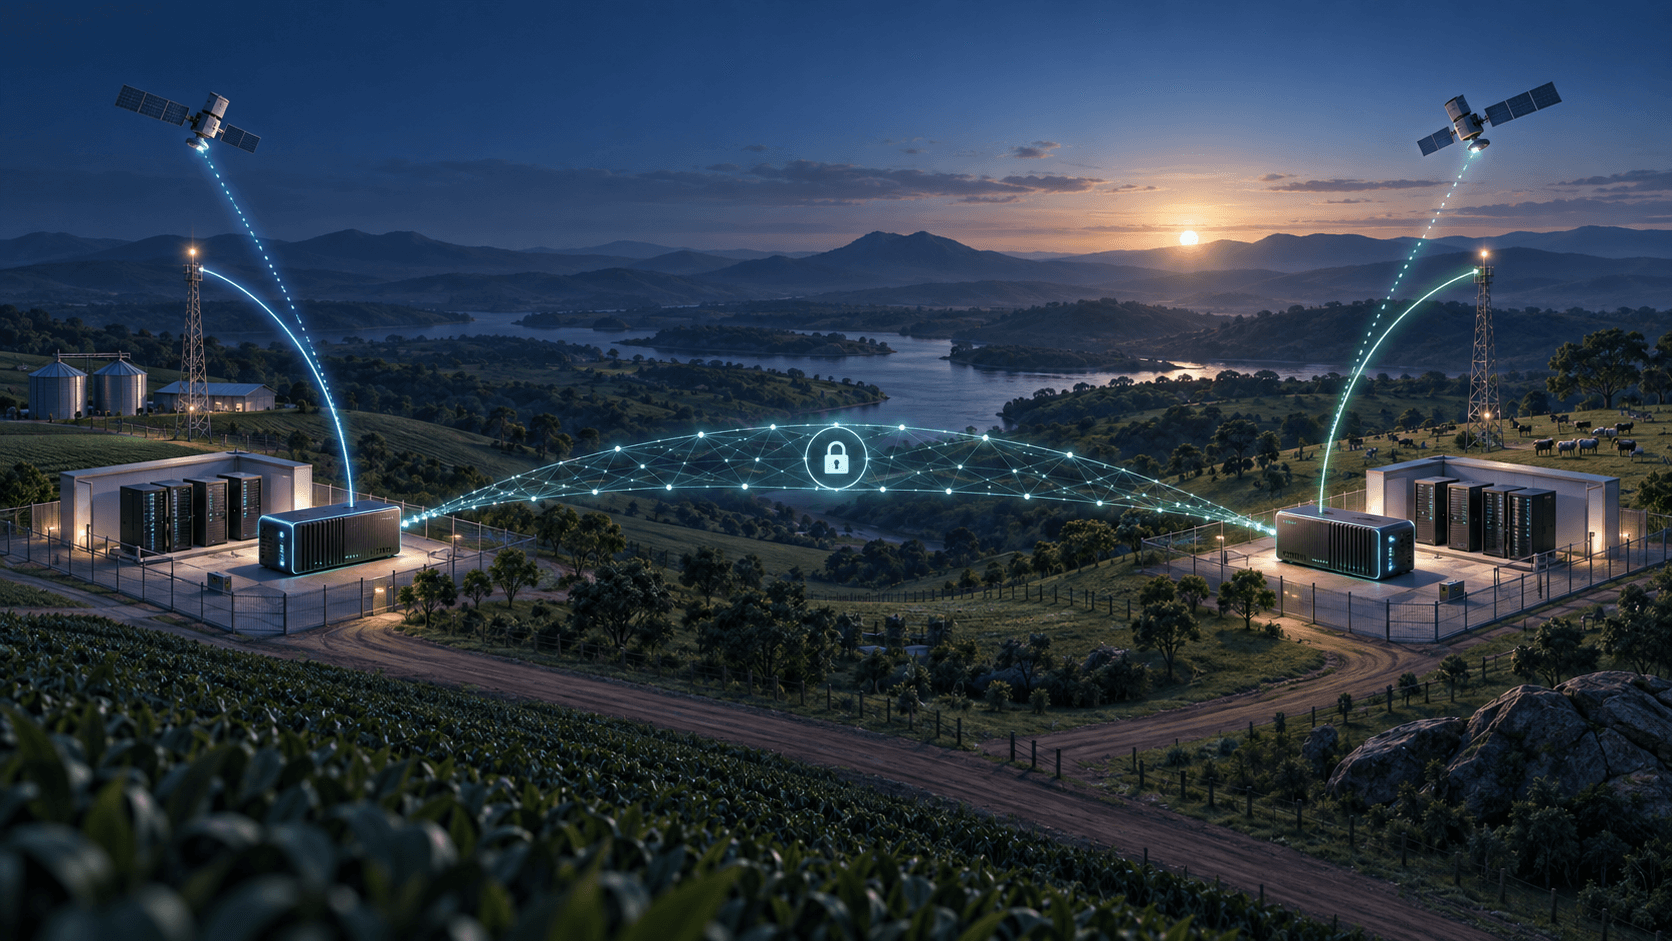
Em Iguatemi e Sidrolândia, cada unidade tinha dois caminhos para a internet, todos sob CGNAT. A solução precisava preservar a redundância, operar nos gateways e não instalar nada nos servidores.
O cenário real
A redundância existia, mas os caminhos não eram equivalentes
Em Iguatemi, a operação dependia de uma conexão rural via rádio de baixa qualidade. Implantamos uma nova conexão via satélite como caminho principal e mantivemos o rádio apenas como contingência. Em Sidrolândia, a conexão via satélite era o caminho principal; com a chegada da fibra, ela passou a ser a principal e o enlace via satélite ficou como fallback.
As conexões disponíveis às duas unidades operavam atrás de CGNAT. Um endereço público contratado em apenas um dos caminhos não acompanharia toda a contingência. Em Sidrolândia, manter a fibra sob CGNAT evitou um custo adicional que não resolveria o desenho completo e não traria benefício operacional proporcional.
A Goalmoon também implantou uma nova arquitetura Ubiquiti para organizar as redes. Esse trabalho merece uma análise própria. Nesta matéria, o foco é a decisão tomada depois: como conectar as duas unidades sem transformar os servidores em pontos de VPN e sem abrir mão dos links de fallback.
Arquitetura conceitual
Duas unidades, quatro links e uma camada comum nos gateways
O desenho resume a lógica pública do projeto. Ele omite endereços, equipamentos identificáveis e configurações internas.
Iguatemi
Conexão via satélite primária · rádio rural em contingência
Sidrolândia
Fibra primária · conexão via satélite em contingência
Os caminhos disponíveis operavam atrás de CGNAT. A interligação acompanha o gateway e não exige que um serviço interno seja publicado diretamente na internet.
Critérios da decisão
A solução precisava acompanhar a rede, não se apoiar nos servidores
Não houve uma competição formal entre marcas. Partimos de requisitos operacionais concretos e procuramos uma camada que pudesse ser instalada nos dois gateways UDM, anunciar as redes locais e continuar funcionando quando o caminho de internet mudasse.
Rodar nos gateways
A interligação deveria ficar nas UDMs, sem instalar cliente ou serviço adicional nos servidores do sistema de gestão.
Conviver com CGNAT
Os quatro caminhos de internet precisavam participar do desenho sem depender de uma entrada pública fixa.
Preservar os serviços locais
Servidores, estações e equipamentos continuariam usando os endereços e gateways de suas próprias redes.
Acompanhar a contingência
A troca entre o link principal e o fallback não poderia exigir uma nova configuração da VPN.
Permitir operação e suporte
Acesso entre as redes, acesso remoto autorizado, revogação e diagnóstico precisavam ser documentados.
A escolha
O Tailscale passou a interligar as redes diretamente pelas UDMs
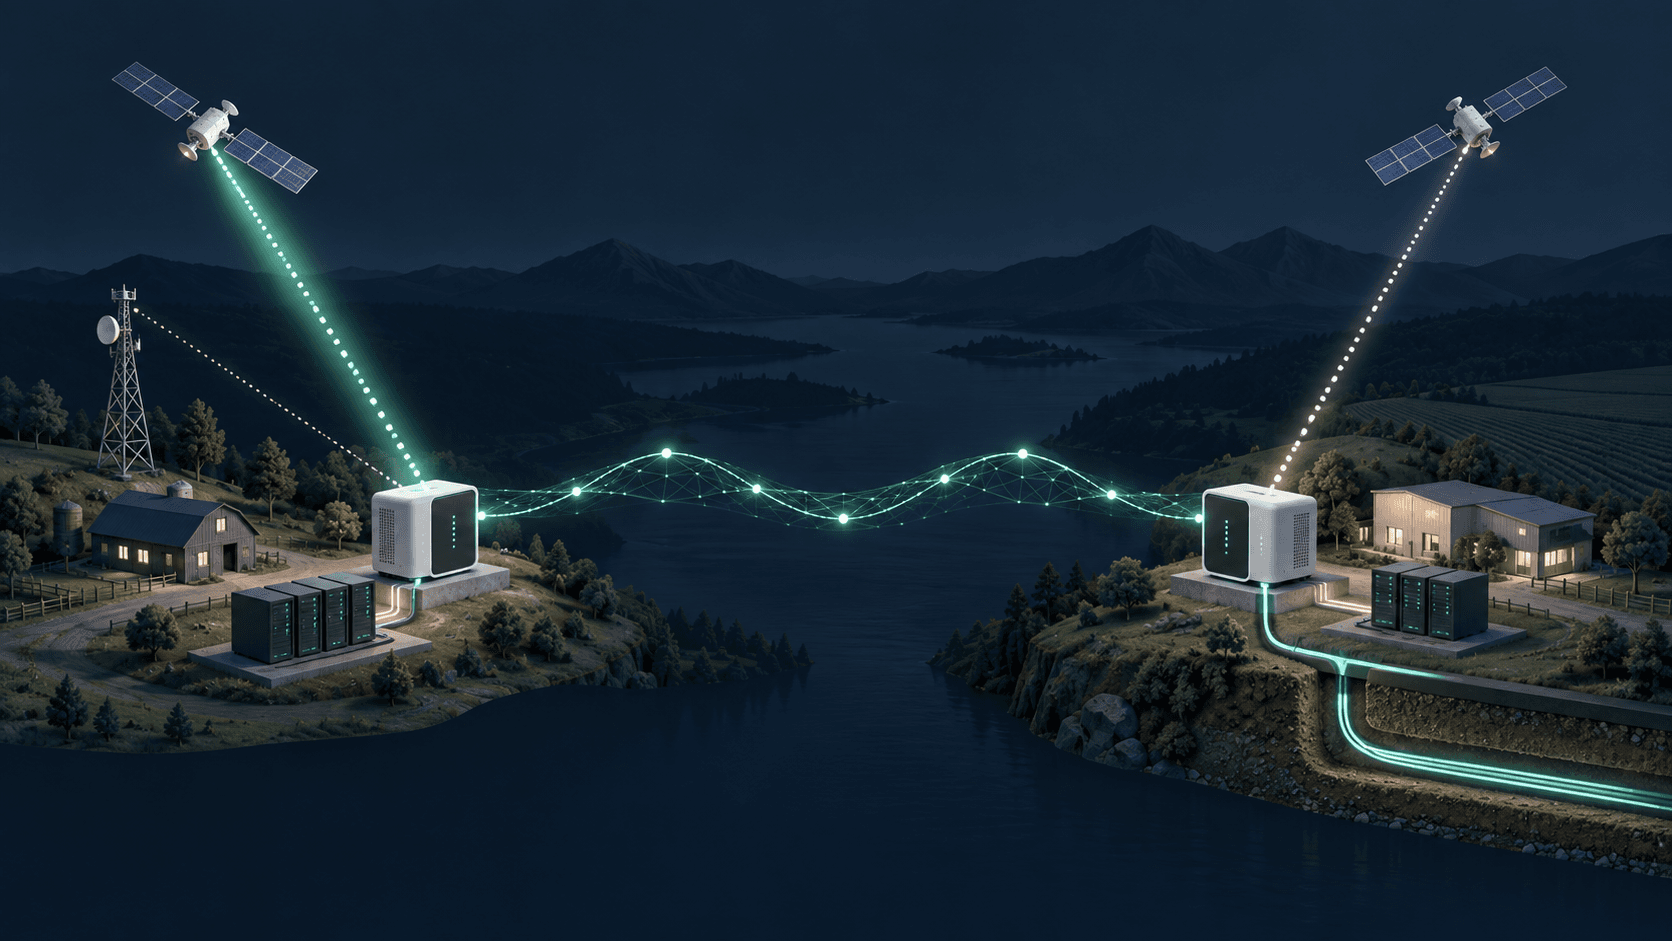
Instalamos o Tailscale nos gateways e configuramos cada UDM como roteador de sub-rede. Assim, cada equipamento anuncia sua rede local para a malha segura e encaminha o tráfego autorizado. Os servidores permanecem atrás dos gateways, sem cliente Tailscale, mudança de endereço ou exposição direta à internet.
O Tailscale usa técnicas de travessia de NAT para tentar formar uma conexão direta entre os dispositivos. Quando isso não é possível, pode recorrer a um relay criptografado. No ambiente implantado, a comunicação começou pelo relay e depois estabeleceu conexão direta, mesmo com CGNAT nos dois lados.
Esse comportamento atendia ao ponto central do projeto: a conectividade entre as unidades deveria depender dos gateways e das rotas anunciadas, enquanto os servidores continuariam dedicados ao trabalho local para o qual foram instalados.
Da configuração à operação
A decisão só ficou completa depois de testar falha, retorno e reinicialização
Primeiro validamos comunicação bidirecional entre as redes, acesso aos serviços autorizados e sessões de suporte remoto. Depois reiniciamos os gateways para conferir a persistência da instalação e das rotas.
Em Sidrolândia, provocamos a saída do link de fibra e confirmamos a entrada automática do enlace de contingência. Em seguida, validamos o retorno à fibra. Durante o ciclo de failover e failback, a rota entre as unidades permaneceu disponível. O mesmo princípio foi documentado para o par de links de Iguatemi.
Também produzimos documentação em três níveis: uma referência de engenharia, um procedimento para administração de usuários e um guia simples para quem precisa de acesso remoto. A solução técnica passou a ter um modo explícito de operação, suporte e revogação.
O que levamos do projeto
Evitar um custo só faz sentido quando a arquitetura continua verificável
Um IP público não é, por si só, um problema ou uma vantagem. Neste caso, contratar esse recurso em apenas um dos caminhos não resolveria a continuidade entre provedores. A combinação de gateways, rotas de sub-rede e travessia de NAT entregou o resultado necessário sem criar uma despesa que não teria benefício real no desenho adotado.
A implantação nas UDMs usa uma integração comunitária e não um recurso nativo da interface UniFi. Por isso, reinicializações, atualizações do sistema e restaurações exigem procedimentos de verificação. Essa é uma responsabilidade operacional aceita, registrada e acompanhada.
O aprendizado maior foi separar as camadas sem isolá-las. A nova arquitetura de rede criou a base; a redundância dos links preservou caminhos alternativos; e o Tailscale acrescentou a interligação segura. Cada parte resolve um problema distinto e todas precisam ser testadas em conjunto.
O que foi efetivamente validado
As duas redes trocaram tráfego atrás de CGNAT, a conexão direta foi estabelecida depois do relay inicial, o acesso bidirecional e o suporte remoto funcionaram, as rotas persistiram após reinicialização e a comunicação acompanhou o failover e o failback testados. Nenhum cliente foi instalado nos servidores.
Os limites que continuam existindo
- A interligação ainda depende de pelo menos um caminho de internet funcional em cada unidade.
- O enlace de contingência preserva conectividade, mas mantém suas próprias limitações de capacidade e qualidade.
- Uma conexão pode usar relay quando a travessia direta não estiver disponível; o caminho deve ser observado durante o suporte.
- A integração nas UDMs precisa ser verificada depois de atualizações relevantes do sistema.
- Acesso autorizado exige política, aprovação, revogação e revisão periódica; a VPN não substitui essa governança.